対話で学ぶSASE ― 🧙♂️(博士)と🐣(学生)の「それ、結局何が変わるの?」
SASEを入れると、今のVPNやファイアウォールと何が変わるのか。博士と学生がSD-WAN・SSE・ZTNAの役割から、移行で増える仕事、旧VPNの抜け道、MFAやセッション窃取の限界まで問い直し、名前に惑わされず導入効果を見極める。
学生が持ってきた提案書には、「SASEでセキュリティと運用を一新」とある。博士は満足そうにうなずいた。学生は、表紙より見積書の厚さが気になっている。
SASEを入れる。で、何を入れる?
🐣(学生)「博士、SASEって、そもそもなんて読むの? さしー? エス・エー・エス・イー?」
🧙♂️(博士)「『サシー』や『サッシー』と読む。Secure Access Service Edgeの略じゃ。」
🐣(学生)「サシー。急に親しみやすい。セキュリティ界のゆるキャラかと思った。」
🧙♂️(博士)「名前は親しみやすくても、見積書までかわいいとは限らんぞ。」
🐣(学生)「じゃあ、そのSASEって結局なに? なんか『これを入れれば会社が安全になる呪文』みたいに言われてるけど。箱を買うの? お札を貼るの?」
🧙♂️(博士)「お札では通信を止められん。SASEは、ネットワークへの接続とセキュリティの機能を、クラウド中心に組み合わせて提供するアーキテクチャだな。」
🐣(学生)「出た、アーキテクチャ。箱の話をしてたら急に哲学になった。で、月曜日に僕の机には何が届くの?」
🧙♂️(博士)「契約書と設定の仕事が届く。例えばPCに入れるエージェント、認証基盤との連携、社内アプリへつなぐコネクタ。拠点の通信経路を変えることもある。全部が必須というわけではないがな。」
🐣(学生)「安全になる前に仕事が来た。しかも『SASEを入れました』だけじゃ、何が変わったか分からないじゃん。」
🧙♂️(博士)「そうだ。『キッチンを一新しました』と言っても、コンロを替えたのか、配管から直したのか、鍋を買っただけなのかは分からん。」
🐣(学生)「鍋に『次世代』って書いて、昨日と同じ焦げたカレーが出てくるやつか。」
🧙♂️(博士)「鍋に罪はないが、火加減は見たいな。SASEもまず、通信がどこを通って、どこで検査・制御されるかを見るんだ。」
📌 注記:SASEの読み方
日本語では「サシー」「サッシー」と呼ばれる。SCSKの用語解説でも両方の読み方が紹介されている。
なぜ、クラウドに寄せる話になったのか
🐣(学生)「そもそも今のファイアウォールやProxyじゃ駄目なの? まだ動く家電を『古いから』って捨てる話?」
🧙♂️(博士)「年式だけで退場させる話ではない。一例を考えよう。社員は自宅、使うサービスはクラウド。それでも通信を本社のVPNに集め、本社の機器で検査してからインターネットへ出していたら?」
🐣(学生)「クラウドに行くのに本社へ寄り道? 在宅勤務なのに、通信だけ毎朝出勤させられてるじゃん。」
🧙♂️(博士)「通信にも通勤ラッシュがあるわけだ。遠回りや本社回線への集中が問題なら、利用者から使いやすいクラウド側の接続拠点で制御する構成が候補になる。在宅と支店で、共通の方針を適用しやすくする狙いもある。」
🐣(学生)「お、通信にも働き方改革。じゃあ速くなるんだ?」
🧙♂️(博士)「経路が改善すればな。接続拠点の場所、混雑、検査の負荷によっては遅くもなる。『クラウドだから速い』は、住所に『駅前』と書いてあるから全員に近いと言うようなものじゃ。」
🐣(学生)「北海道の僕に『博多駅から徒歩3分です』って言われても困るな。」
🧙♂️(博士)「だから実際の勤務地と業務アプリで測る。もともと直接クラウドへ出して適切に守れているなら、この寄り道解消の説明は当てはまらん。」
略語の団体客:SD-WAN、SSE、ZTNA
🧙♂️(博士)「SASEの構成を見渡すなら、ネットワーク側のSD-WANと、セキュリティ側のSSEに分けると分かりやすい。」
🐣(学生)「一つ聞いたら略語が二つ増えた。水をかけると増える怪物かよ。」
🧙♂️(博士)「残念ながら、まだ増える。まず役割で覚えろ。SD-WANはSoftware-Defined WAN。拠点などを結ぶ広域ネットワークで、回線の状態や方針に応じて通信経路を選ぶ仕組みだ。」
🐣(学生)「どの道を通るか、ね。もう一匹のSSEは?」
🧙♂️(博士)「Security Service Edge。Webの閲覧やクラウド利用、社内アプリへのアクセスを守る機能群じゃ。こちらは『その通信を通してよいか、何を検査するか』を担当する。」
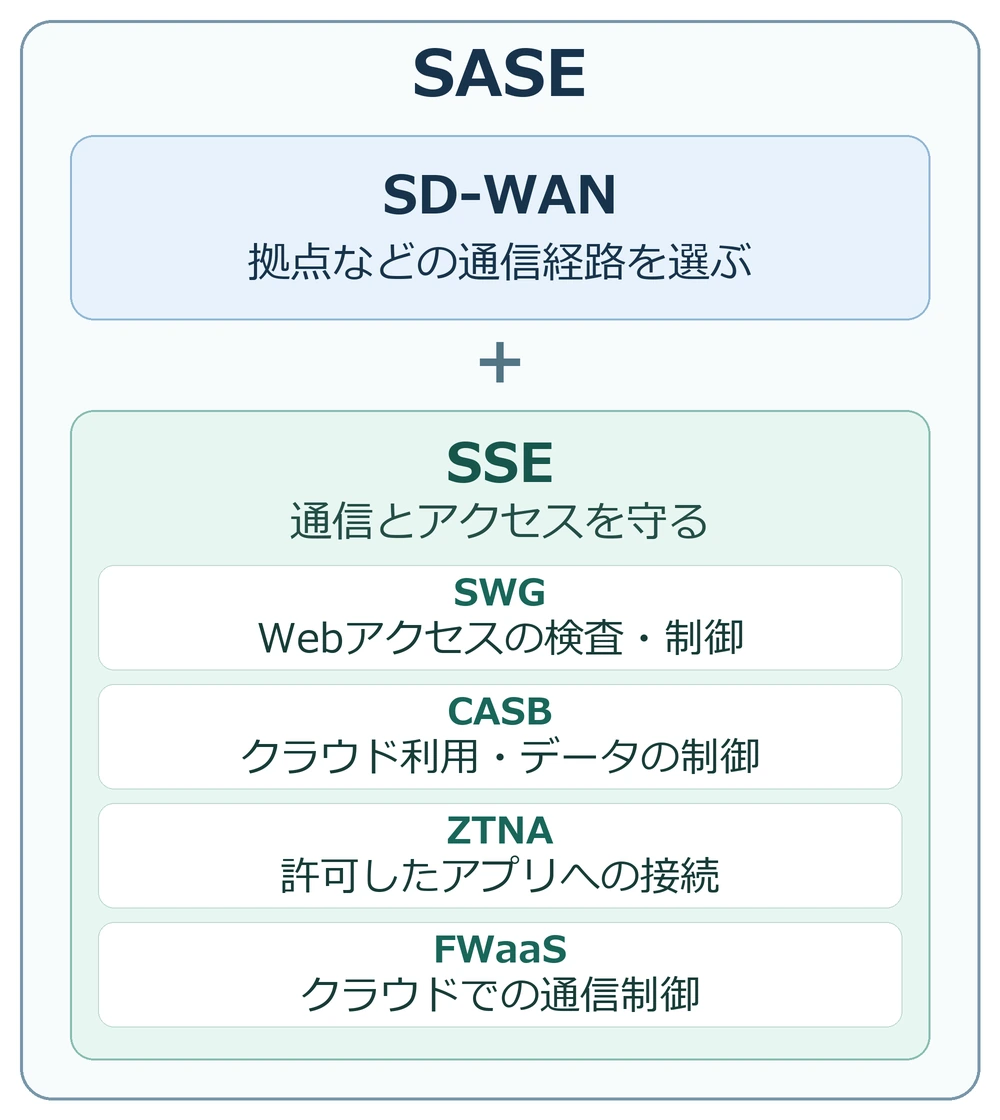
🐣(学生)「待って。SSEのお腹の中に、まだ四匹いるんだけど。」
🧙♂️(博士)「怪獣図鑑にするな。ここは名簿にしておこう。名前より、何を守る係かを見ればよい。」
| 機能 | 主な役割 |
|---|---|
| SWG(Secure Web Gateway) | Webアクセスの宛先や内容を検査・制御する |
| CASB(Cloud Access Security Broker) | クラウドサービスの利用やデータの扱いを可視化・制御する |
| ZTNA(Zero Trust Network Access) | 利用者や端末などの条件に基づき、許可したアプリ・資源へのアクセスを認可する |
| FWaaS(Firewall as a Service) | ファイアウォールの通信制御機能をクラウドサービスとして提供する |
🐣(学生)「ふーん。でもこれ、ProxyやFWでやってた仕事もあるよね。顔なじみが芸名を変えて再デビューしてない?」
🧙♂️(博士)「……その疑いは分かる。未知の防御技術が突然生まれたわけではない。ただ、どこで機能を提供し、どう接続し、方針や運用をどうそろえるかを変える価値はある。芸名だけ替えたのか、仕事の仕方まで変わったのかを見たい。」
🐣(学生)「でもさ、うちの提案にはSD-WANが出てこないよ。もう一匹いなくなった。」
🧙♂️(博士)「ならば、今回の対象はSSE中心かもしれんな。既存回線を残すのか、ZTNAだけを先に使うのか。製品ごとに機能の範囲やまとめ方も違うので、契約名から導入範囲を推測しないことじゃ。」
📌 注記:SASEとSSEの範囲
SASEはネットワークとセキュリティを組み合わせる構成であり、SSEはそのセキュリティ側を担う。全機能を必ず一括導入するという意味ではない。個別製品の機能範囲と、今回の契約・移行の範囲を確認する必要がある。
構成の整理は、CloudflareのSASE解説とSASE・SSEの比較を参照。
VPNは建物の鍵、ZTNAは部屋の鍵……で終わっていい?
🐣(学生)「一番引っかかるのがZTNA。『VPNを置き換えます』って言うけど、今のVPNと何が違うの?」
🧙♂️(博士)「典型的には、VPNが社内ネットワークへの接続を起点にするのに対し、ZTNAは必要なアプリへのアクセスを起点にする。建物の入口を通すか、用のある部屋だけに通すか、という違いじゃな。」
🐣(学生)「いやいや、VPNでもFWで行き先を制限できるじゃん。古い方だけ『玄関を開けたら全室食べ放題』みたいに描くの、ずるくない?」
🧙♂️(博士)「……痛いところを突くな。今の比喩では廊下の警備員を勝手にクビにしてしまった。VPNでも接続先を絞れるし、多要素認証や端末証明書を組み合わせられる。VPNなら全開放、ではない。」
🐣(学生)「じゃあ『経費精算だけ使いたいです』って人は、どうなる?」
🧙♂️(博士)「VPNでは、ネットワークへ接続した後に経費精算の宛先だけを許す構成にできる。ZTNAでは、最初から『この人に、この端末から、この経費精算アプリを許す』という形でアクセスを組み立てる。」
🐣(学生)「なんだ、ちゃんと設定すれば、行ける場所は同じにできることもあるんだ。」
🧙♂️(博士)「そうだ。設計や運用の起点が違うのであって、安全性の勝敗が名前で決まるわけではない。 対応する通信方式、端末条件の確かめ方、設定のしやすさまで比べる必要がある。」
🐣(学生)「じゃあZTNAで『面倒だから全社員に全アプリ許可!』ってやったら?」
🧙♂️(博士)「高級な鍵を全員に一束ずつ配ることになる。鍵屋はもうかったが、部屋を分けた意味は消えたな。」
📌 注記:VPNとZTNAの比較
VPNでも認証・通信制御・分離を組み合わせて接続先を絞れる。ZTNAも許可範囲が広すぎれば、その分だけ侵害時の被害は広がる。「VPNは危険、ZTNAなら安全」という名前だけの比較では、実際の設計を評価できない。
VPNでのアクセス制限の実例は、Cisco ASAのVPNフィルタ設定資料を参照。
「管理画面が一つ」と「仕事が減る」は同じか
🐣(学生)「提案書には『統合で運用負荷を削減』ってある。まあ、管理画面が一個になれば楽そうだけど。」
🧙♂️(博士)「共通の方針を配りやすくなり、別々のログを照合する手間が減るなら価値はある。拠点ごとに機器を更新する負担が減る場合もな。」
🐣(学生)「でもさ、今の設定を全部移せるか調べるの、誰? うちの謎ルール、地層みたいに積もってるよ。」
🧙♂️(博士)「……その沈黙は、見積書に記載されていない工数じゃな。」
🐣(学生)「黙ったの博士じゃん。僕の残業でその間を埋めないでよ。」
🧙♂️(博士)「うむ。現行ルールの棚卸し、機能の代替確認、認証連携、端末への展開、利用者への案内、障害時の手順。統合するための仕事はある。画面のタブが減っても、夜中に呼び出される理由まで減るとは限らんな。」
🐣(学生)「しかも古い業務アプリが動かなくて、『これだけVPNを残します』ってなったら? 新居の玄関から入らないタンスみたいなやつ。」
🧙♂️(博士)「そのタンスのために前の部屋も借り続けるなら、家賃は二重だ。VPNが残る場合も、新サービスの料金と、旧製品の保守・運用を両方数えねばならん。」
🐣(学生)「身軽になるつもりが二重家賃か。『製品が減ります』って、どれをいつ捨てられるのかまで聞かないと怖いな。」
🧙♂️(博士)「その通り。例えば5年間の総保有コスト、TCOで比べるなら、こんな項目を見る。」
| 比較するもの | 見落としたくない中身 |
|---|---|
| 現行構成を続ける費用 | 契約、機器更新、回線、保守、日々の運用工数 |
| 切り替えるための費用 | 現状調査、設計、互換性検証、移行、教育、並行稼働 |
| 導入後に続く費用 | 新サービス、残す製品、監視、例外対応、障害対応 |
| 実際の改善 | 年間工数、変更にかかる時間、通信品質、アクセス制限の精度 |
🐣(学生)「それにさ、みんな同じクラウドを通るなら、そこが止まると仲よく全員仕事できないんじゃ?」
🧙♂️(博士)「構成によっては影響が広がる。サービスや認証基盤が止まると何が使えなくなるか、復旧を誰が担うかも見る。事業者を替えるときに設定やログを持ち出せるかもな。料金だけ見ていると、逃げ道の値札を見落とす。」
🐣(学生)「なんか、今ある製品と設定をちゃんと整理するだけで済む話も混ざってない? 高級な棚を買う前に部屋を片付けろ、みたいな。」
🧙♂️(博士)「……耳が痛いが、その案も比べるべきだ。SASEが有利なことも、現行改善で足りることもある。新しい棚が必要なのか、床の洗濯物を拾えば済むのかは別問題だな。」
新しい正門の横に、古い勝手口
🐣(学生)「古いVPNは『当面残す』としてさ。新しいZTNAの方をガチガチに守っておけば大丈夫?」
🧙♂️(博士)「同じ社内アプリへ、VPNからもっと緩い条件で入れるなら抜け道になる。正門で顔を確認している横で、勝手口に『どうぞ』と書いてあるようなものだ。」
🐣(学生)「正門は顔認証、裏口はノック三回。ZTNAでは端末を検査するのに、VPNはIDとパスワードだけで、あちこち行けるとか?」
🧙♂️(博士)「そうだ。ZTNAのログばかり見て、VPNのログを見ていない場合もまずい。泥棒は新しい正門の完成披露会に付き合ってくれんからな。」
🐣(学生)「じゃあ裏口を溶接して、VPNも即廃止!」
🧙♂️(博士)「業務担当者まで締め出すな。必要なら併存させてよい。ただし、対象者と行き先を絞り、認証・端末条件・監視・保守をそろえる。残す理由、責任者、見直し時期も決めるんだ。」
🐣(学生)「『移行期間だけ』って便利だよね。期限を書かなければ、孫の代まで移行期間にできる。」
🧙♂️(博士)「よく知っておる。完了条件に、新経路の開通だけでなく、旧経路の廃止、または残す経路の統制まで入れるのじゃ。」
📌 注記:旧経路を残すときの条件
従来の構成との併存自体は、NIST SP 800-207の§7.2でも想定されている。問題は併存という形ではなく、重要な資源へ至る経路に統制の穴が残ることである。廃止できない経路にも、必要な認証・監視・保守と管理責任を割り当てる。
ゼロトラストなら、本人になりすまされても安全?
🐣(学生)「ところでSASEとZTNAとゼロトラスト、僕の頭の中ではもう全部同じ箱に入ってる。脳内の統合だけ先に完了した。」
🧙♂️(博士)「それは統合というより押し入れへの投げ込みだ。ゼロトラストは、社内にいるという理由だけでは信用せず、利用者・端末・要求先などを見てアクセスを判断する考え方。ZTNAはアクセスを制御する仕組み。SASEはネットワークとセキュリティを組み合わせる構成だ。」
🐣(学生)「つまりSASEを契約しても、『ゼロトラスト完成!』ってハンコはもらえないの?」
🧙♂️(博士)「ハンコは作れても安全性は押印できん。必要最小限の権限、端末の保護、異常の見つけ方は設計する必要がある。接続した後、業務アプリの中で何ができるかも大切だ。」
🐣(学生)「毎回疑うって、ページを開くたびに『本当にお前か?』って聞くの? 僕が仕事を諦めれば、たしかにアクセスはゼロになるけど。」
🧙♂️(博士)「毎回手入力させるという意味ではない。セッションや端末の状態などを評価して、許可を続けてよいか判断する。確認の頻度も、途中で遮断できる範囲も、製品と設計による。」
🐣(学生)「じゃあさ、IDとパスワードを盗まれたら? 門番に僕の名札を見せてくるわけでしょ。」
🧙♂️(博士)「多要素認証、MFAや端末の検証が有効なら、そこで止められる場合がある。だからパスワードだけより防御を厚くできる。」
🐣(学生)「でもログイン済みのセッションを盗まれたら? 門番を通った後の通行証を、そのまま使われるんじゃない?」
🧙♂️(博士)「そこは別の話だ。セッションCookieなど、ログイン済みであることを示す情報を悪用されると、MFAの画面を通り直さず操作される場合がある。再利用を防ぐ仕組みの有無にもよるが、『MFAを通った』だけでは安心できん。」
🐣(学生)「入場券は厳重に確認したのに、中でスタッフの腕章を拾われる感じか。泥棒が『関係者です』って歩いてるの、嫌すぎるな。」
🧙♂️(博士)「そうじゃ。さらに正規のPCそのものを乗っ取られれば、登録された端末から不正操作されることもある。端末確認に合格することと、目の前の操作が正当であることは同じではない。」
📌 注記:認証後にも残るリスク
MFAは重要な防御だが、認証後のセッション情報や正規端末を奪われるリスクまで自動で消すものではない。侵入を防ぐ対策に加え、侵入後の権限や到達範囲を限定し、不正な操作を検知・停止する設計が必要である。
セッション窃取はMicrosoftの解説、有効な資格情報や正規端末を奪われた場合の限界はNIST SP 800-207の§5.3を参照。
🐣(学生)「なんか怪しくなってきた。じゃあ本人のふりをされた時点で終わり? ゼロトラストでも普通に信用しちゃうんじゃん。」
🧙♂️(博士)「……偽物を必ず見破れるわけではない。そこで、侵入を防ぐことに加えて、侵入後に届く範囲を狭める。経費精算しか使えない権限なら、ほかのシステムへ広がる被害を抑えられる。ただし経費精算の中身は危険にさらされ得る。」
🐣(学生)「家じゅう荒らされるのは防げても、入られた部屋の財布はなくなるかもしれない、と。『被害を小さくする』と『被害ゼロ』は違うんだな。」
🧙♂️(博士)「うむ。アプリ内の権限、重要操作の追加確認、操作記録、異常検知、不正なセッションの失効まで考える。『認証を破られた後、何ができてしまうか』が設計を試す問いになるのじゃ。」
MFAの鍵を、誰が追加できるのか
🐣(学生)「待って、もっと嫌なこと思いついた。攻撃者が入った後、自分のスマホをMFAに追加したら? 次から堂々と『はい、本人です』って確認できない?」
🧙♂️(博士)「追加登録の条件まで突破されれば、攻撃者の認証手段がアカウントにひも付く可能性はある。その後のログインに必要なほかの条件も満たされていれば、継続的なアクセスに悪用され得るな。」
🐣(学生)「うわ、合鍵を勝手に作るだけじゃなく、管理人に『この鍵も正式なやつです』って認めさせるのか。泥棒のくせに手続きが丁寧。」
🧙♂️(博士)「まさにそれじゃ。なので、ログイン画面だけ立派にして終わってはいかん。MFAの追加・変更、それから端末をなくしたときの復旧手続きも守る必要がある。」
🐣(学生)「じゃあ、その合鍵受付のどこを見るの?」
🧙♂️(博士)「まず追加登録の前に、十分な強度の再認証を求めるか。登録元の端末や経路を制限できるか。そして、登録変更を本人に知らせ、管理側でも記録を確認できるかじゃ。」
🐣(学生)「通知って、『大事なお知らせ』が毎日20通来る受信箱に埋まるやつ? 僕、もうその時点で自信ないんだけど。」
🧙♂️(博士)「通知だけに賭けない。登録時の制限と監査を組み合わせ、見つけた不正な認証手段やセッションを失効させる。復旧窓口が緩ければ、そこから登録し直されるので、復旧も同じ設計の一部だ。」
📌 注記:MFAの追加登録も守る
MFAはログイン時だけでなく、認証手段の追加・変更とアカウントの復旧まで含めて設計する。登録時の認証、本人への通知、監査、不正な認証手段の失効を組み合わせる。
認証手段の追加登録は、NIST SP 800-63B-4の§4.1.2.1を参照。具体的な登録・復旧手順は、利用する認証基盤と必要な保証レベルに合わせて確認する。
🐣(学生)「『MFAあり』だけ見て安心するの、金庫の分厚さを自慢して、合鍵をレジ横で配ってるのを見落とす感じだな。」
🧙♂️(博士)「そこまで無造作とは限らんが、見るべき場所は合っている。MFAは重要な防御だ。その登録と運用も含めて守る必要がある。金庫を笑うより、鍵の渡し方を確かめるんだな。」
提案書の次のページをめくる前に
🐣(学生)「ふーん。ようやく、ベンダーに何を聞けばいいか見えてきた。」
🧙♂️(博士)「では聞こう。今なら何を聞く?」
🐣(学生)「SASEを入れないで今の構成を改善する案と比べて、何がどう良くなるの? って聞く。『次世代だから』だけだったら、うちの鍋にもそう書けるし。」
🧙♂️(博士)「うむ。そこから先は、構成図と試験結果と見積書に働いてもらう番じゃ。」
学生は提案書の余白に、次の質問を書いた。
- 通信はどう変わるか。 現行と導入後の構成図で、在宅・拠点から各アプリまでの経路と制御箇所を示せるか。
- 何をやめられるか。 廃止する製品・経路と時期は何か。残すものには理由と責任者があるか。
- 何を新たに防げるか。 従来できなかった制御と、その前提条件を具体的なアクセス例で説明できるか。
- 業務が動くと誰が確かめるか。 互換性、例外、通信品質を、どの環境と手順で試すか。
- 総額と仕事量はどう変わるか。 例えば5年間のTCOと年間運用工数に、移行・並行稼働・残存製品も含まれているか。
- 認証を破られた後と、サービス停止時にどうなるか。 MFA登録、セッション窃取、端末侵害、認証基盤やクラウドの障害にどう備えるか。
🐣(学生)「あれ。こうして見ると、SASEを買うなって話でもないんだな。」
🧙♂️(博士)「もちろんだ。課題に合えば有力な選択肢になる。役に立つ道具まで、名前が流行したという理由で捨てる必要はない。ただ、その価値を説明する仕事を四文字の略語に丸投げするな、という話だ。」
🐣(学生)「じゃあ博士の研究室も構成図からだな。あの棚の奥のルーター、何につながってるの? ホコリの方が本体より大きいけど。」
🧙♂️(博士)「……それは長期運用の知恵が詰まった装置でな。」
🐣(学生)「ふーん。残す理由と責任者は? あと『当面』って何年?」
🧙♂️(博士)「……学生の成長とは、ときに残酷なものだな。」
結び:看板より、統合して何が減るか
SASEには、名前だけが先に走るバズワードとしての面がある。その実体は、既存のネットワーク・セキュリティ機能をクラウド中心に組み合わせ、統合した製品・サービスやダッシュボードで運用をまとめる構成である。管理画面が一つになっただけで、防御力や運用効率が自動的に上がるわけではない。
一方で、必要な要件を満たし、VPN・FW・Proxyなどの重複機能や不要な経路を削減できるなら、統合には価値がある。 廃止できる製品や運用を具体的に示し、移行費用も含めて負担が見合うことを確かめられれば、SASEは有効な選択肢になる。
古い製品が残り続け、設定と監視が二重になるなら、片付け用の棚を買って床がさらに狭くなるようなものだ。見るべきなのは看板の新しさより、要件を満たしたうえで、何を整理し、何を減らせるかである。
同じ二人のクラウド談義は、対話で学ぶサーバレスでも読める。